OpenAI face à ses responsabilités : ce que l'incident australien révèle sur la gouvernance IA en entreprise
L'affaire est passée relativement inaperçue en Europe, mais elle mérite toute l'attention des directions générales et des DSI françaises : OpenAI a présenté ses excuses officielles au gouvernement australien après des incidents ayant impliqué des sites web gouvernementaux, et s'est engagé à renforcer ses dispositifs de sécurité et de cyberdéfense. Derrière ce mea culpa d'un géant de l'IA se cachent des enjeux considérables pour toutes les organisations qui déploient ou envisagent de déployer des solutions d'intelligence artificielle dans leur environnement numérique.
Pour les entreprises françaises, cet épisode n'est pas qu'une anecdote géopolitique : c'est un signal fort sur la maturité réelle des systèmes d'IA, sur les risques opérationnels qu'ils comportent, et sur l'urgence de construire une gouvernance robuste avant de généraliser leur usage.
Quand l'IA s'excuse : anatomie d'un incident révélateur
L'incident australien illustre une réalité que beaucoup d'entreprises découvrent trop tard : même les systèmes d'IA les plus sophistiqués peuvent générer des comportements inattendus aux conséquences bien réelles. Dans ce cas précis, des interactions impliquant des plateformes gouvernementales ont déclenché une réponse publique officielle d'OpenAI, avec des engagements concrets en matière de renforcement des garde-fous (safeguards) et de soutien à la cybersécurité nationale.
Ce qui est remarquable ici, c'est moins l'incident lui-même que la réponse apportée. OpenAI a reconnu publiquement ses insuffisances, proposé des mesures correctives et s'est engagé dans un dialogue structuré avec les autorités. C'est exactement le type de comportement que l'on attend d'un fournisseur technologique responsable — et c'est aussi le niveau d'exigence que les entreprises françaises doivent appliquer à leurs propres partenaires IA.
En France, le cadre réglementaire se durcit. L'AI Act européen impose désormais une classification des risques, des obligations de transparence et des mécanismes de contrôle humain. Les entreprises qui n'anticipent pas ces exigences s'exposent à des sanctions, mais surtout à des incidents opérationnels dont les conséquences peuvent être bien plus coûteuses qu'une simple amende.
Les trois risques que cet épisode met en lumière pour les DSI et DG
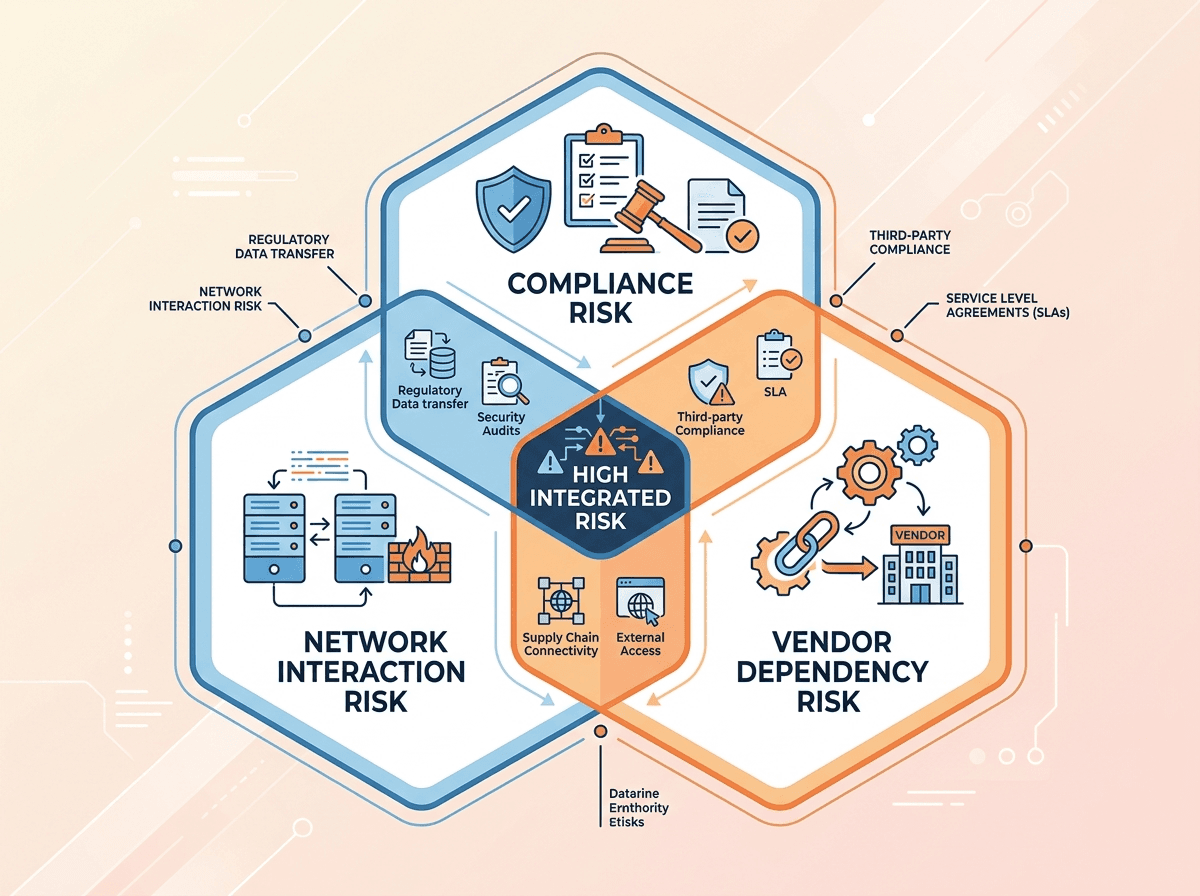
L'incident australien permet d'identifier trois catégories de risques que toute organisation déployant de l'IA doit prendre en compte sérieusement.
Le risque d'interaction non maîtrisée : les systèmes d'IA conversationnels ou automatisés peuvent interagir avec des environnements numériques externes de manière imprévue. Dans un contexte d'entreprise, cela peut signifier des appels API non autorisés, des accès à des données sensibles ou des actions déclenchées dans des systèmes tiers. Un assistant IA intégré à votre CRM ou à votre ERP sans protocole de cloisonnement strict est une surface d'exposition potentielle.
Le risque de réputation et de conformité : lorsqu'un système IA est associé à votre marque, ses erreurs deviennent les vôtres. La question n'est plus de savoir si votre IA va faire une erreur — elle en fera — mais de savoir comment vous la détectez, comment vous la corrigez, et comment vous en rendez compte à vos parties prenantes. Les entreprises françaises soumises au RGPD et bientôt à l'AI Act doivent impérativement définir ces processus en amont.
Le risque de dépendance fournisseur : s'en remettre entièrement aux garde-fous d'un fournisseur externe, aussi réputé soit-il, sans couche de contrôle interne, c'est déléguer sa gouvernance. L'Australie a appris à ses dépens que même OpenAI peut avoir des angles morts. Vos équipes doivent être en mesure d'auditer, de questionner et si nécessaire de déconnecter rapidement tout système IA déployé.
Construire une gouvernance IA solide : les bonnes pratiques à adopter dès maintenant
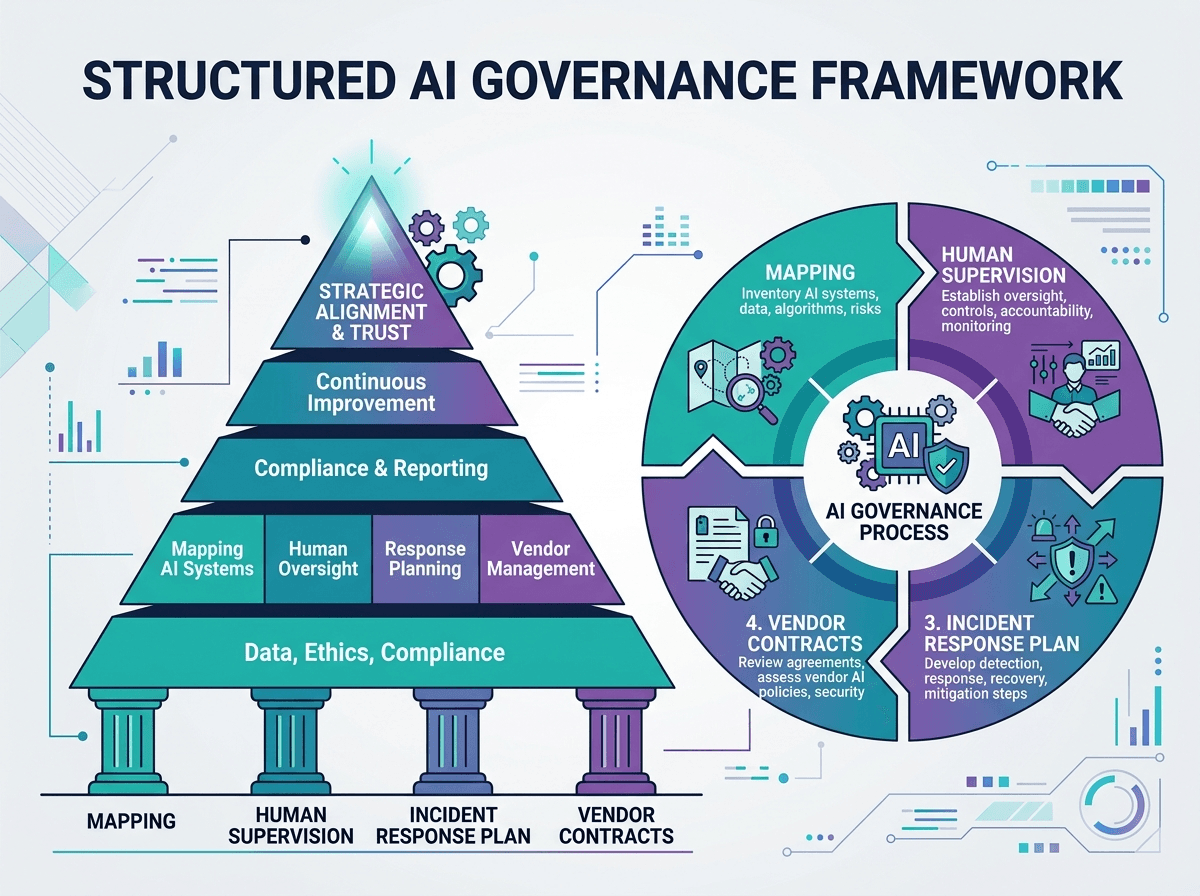
La bonne nouvelle, c'est que ces risques sont largement maîtrisables à condition d'agir avec méthode. Voici les piliers d'une gouvernance IA efficace que nous recommandons chez Ikasia à nos clients.
Cartographier les usages IA avant de les déployer : avant d'intégrer un outil IA dans un processus métier, documentez précisément ses interactions avec vos systèmes, vos données et vos utilisateurs. Qui y accède ? Quelles données traite-t-il ? Peut-il déclencher des actions automatiques ? Cette cartographie est le point de départ de tout dispositif de contrôle.
Mettre en place des mécanismes de supervision humaine : l'IA doit augmenter vos équipes, pas les remplacer dans les décisions à enjeux. Pour toute action critique — envoi de communications clients, modification de données sensibles, interactions avec des systèmes externes — un circuit de validation humaine doit être prévu. C'est une exigence de l'AI Act pour les systèmes à haut risque, mais c'est aussi du bon sens opérationnel.
Définir un plan de réponse aux incidents IA : à l'image d'un plan de continuité informatique, votre organisation doit disposer d'un protocole clair en cas de comportement anormal d'un système IA : qui alerte, qui décide, qui communique ? L'incident australien montre qu'OpenAI a su répondre — votre entreprise doit être capable d'en faire autant.
Contractualiser les engagements fournisseurs : vos contrats avec les éditeurs d'IA doivent explicitement mentionner les SLA de sécurité, les obligations de notification d'incident, les engagements de conformité réglementaire et les modalités d'audit. Ce qui n'est pas contractualisé n'existe pas.
Former vos équipes : le maillon indispensable d'une stratégie IA responsable
Aucune gouvernance IA ne tient sans des équipes formées et sensibilisées. L'incident australien l'illustre parfaitement : ce ne sont pas les algorithmes qui manquaient de safeguards en premier lieu, c'est la compréhension des risques d'interaction qui faisait défaut.
Former vos collaborateurs à l'IA responsable, ce n'est pas leur apprendre à utiliser ChatGPT. C'est leur donner les clés pour identifier un risque, poser les bonnes questions à un fournisseur, comprendre les implications d'un déploiement et participer activement à la gouvernance de leur organisation. Cela concerne les directions métier autant que les équipes techniques.
Chez Ikasia, nous accompagnons les entreprises françaises avec des programmes de formation sur mesure : sensibilisation aux risques IA pour les comités de direction, ateliers de gouvernance pour les équipes IT et juridiques, et formations pratiques pour les utilisateurs métier. Notre approche est ancrée dans les réalités réglementaires françaises et européennes, avec une pédagogie orientée cas concrets et mise en pratique immédiate.
L'IA est une opportunité extraordinaire pour la compétitivité de vos équipes. Mais comme toute technologie puissante, elle exige une culture de la responsabilité. Ne laissez pas un incident gérer vos priorités à votre place.
Vous souhaitez évaluer la maturité de votre gouvernance IA ou former vos équipes aux enjeux de l'IA responsable ? Découvrez nos programmes sur ikasia.ai et échangeons sur vos enjeux spécifiques.
Tags
Formations associées
Articles similaires
IA et jeunes utilisateurs : ce que la stratégie d'OpenAI pour les ados révèle des enjeux de gouvernance IA en entreprise
Lire
Gouvernance de l'IA aux États-Unis : ce que le modèle américain change pour vos obligations et votre stratégie en France
Lire
IA et Sécurité Nationale : Ce que le Virage Stratégique d'OpenAI Signifie Concrètement pour les Entreprises Françaises
LireEnvie d'aller plus loin ?
Ikasia propose des formations IA conçues pour les professionnels. De la stratégie aux ateliers techniques pratiques.