Vol de propriété intellectuelle IA : quand des acteurs malveillants tentent de copier les cerveaux des grands modèles — ce que les entreprises françaises doivent savoir
Quand l'IA devient une cible : l'affaire de distillation adverse révélée par OpenAI
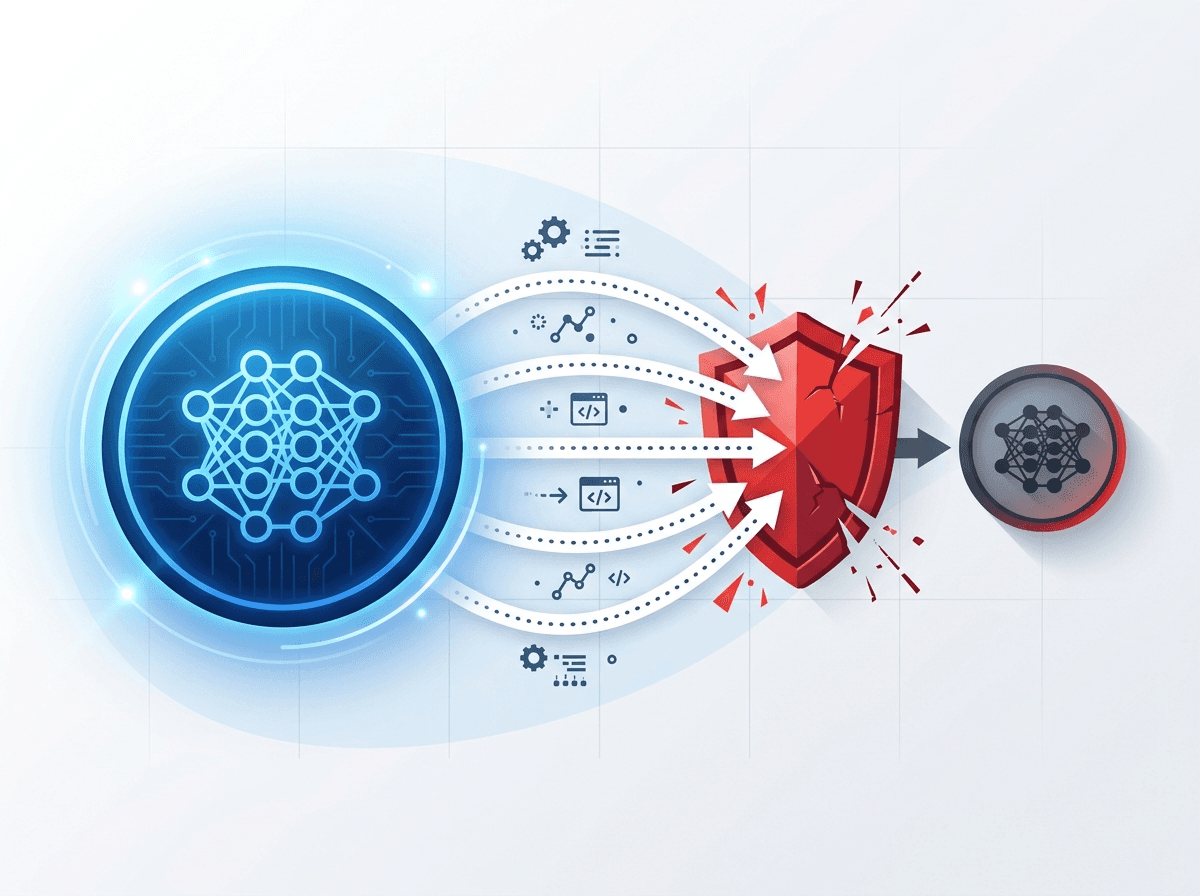
Fin 2024, OpenAI a annoncé avoir neutralisé une campagne coordonnée visant à extraire illégalement le raisonnement interne de ses modèles les plus avancés. Le procédé utilisé — appelé distillation adverse — consiste à soumettre massivement des requêtes à un modèle commercial pour en capturer les réponses, puis à entraîner un modèle concurrent à reproduire ce comportement. En clair : voler l'intelligence d'un système IA sans en payer le prix de développement.
Cet épisode peut sembler lointain pour un DSI ou un directeur commercial basé à Lyon, Bordeaux ou Paris. Il n'en est rien. À mesure que les entreprises françaises intègrent des solutions IA dans leurs processus métiers — service client, analyse juridique, génération de contenu, aide à la décision — elles deviennent elles-mêmes à la fois utilisatrices de modèles protégés et potentielles victimes de logiques similaires appliquées à leurs propres systèmes. Comprendre ce qui s'est passé chez OpenAI, c'est anticiper les risques qui frappent déjà aux portes des entreprises européennes.
Qu'est-ce que la distillation adverse et pourquoi est-ce une menace sérieuse ?
La distillation de modèles est une technique légitime en apprentissage automatique : elle consiste à transférer les connaissances d'un grand modèle (dit « teacher ») vers un modèle plus petit et moins coûteux (le « student »). C'est une pratique courante et utile dans les laboratoires de recherche.
Mais dans sa version adverse, cette méthode devient un outil de contrefaçon intellectuelle à grande échelle. Les acteurs malveillants :
- Automatisent des milliers de requêtes vers des API commerciales (GPT-4o, Claude, Gemini…)
- Capturent les raisonnements intermédiaires (chain-of-thought, étapes de réflexion) que les nouveaux modèles exposent pour améliorer la transparence
- Reconstituent un modèle concurrent capable d'imiter les performances du modèle original, sans avoir investi dans la recherche ni respecté les conditions d'utilisation
Le danger est double. D'un côté, il s'agit d'un vol de propriété intellectuelle massif qui fragilise l'écosystème IA mondial. De l'autre, il ouvre la voie à des modèles non certifiés, non alignés, potentiellement dangereux, distribués sans les garde-fous éthiques que les grands acteurs ont mis des années à construire.
Pour les entreprises françaises qui s'appuient sur des API IA tierces, la question est claire : votre usage respecte-t-il les conditions contractuelles, et vos propres données d'entreprise sont-elles sécurisées dans ce contexte ?
Les implications concrètes pour les entreprises françaises
Cette actualité soulève plusieurs enjeux opérationnels et stratégiques directement applicables au contexte hexagonal.
1. Conformité contractuelle avec les fournisseurs IA
La quasi-totalité des fournisseurs de LLM (OpenAI, Anthropic, Google, Mistral…) interdisent explicitement dans leurs CGU l'utilisation de leurs sorties pour entraîner des modèles concurrents. Or, de nombreuses entreprises utilisent des outputs IA pour alimenter des bases de données internes, des outils de fine-tuning ou des systèmes de RAG (Retrieval-Augmented Generation) sans forcément avoir vérifié ces restrictions.
Action concrète : Faites auditer vos contrats avec vos fournisseurs IA par votre service juridique ou un cabinet spécialisé. Identifiez clairement ce que vous pouvez faire — et ne pas faire — avec les réponses générées.
2. Protection de vos propres modèles et données
Si votre entreprise a développé ou fine-tuné un modèle IA maison — sur vos données clients, vos process internes, vos expertises métier — ce modèle est une actif intellectuel à protéger. La même logique de distillation adverse pourrait un jour être retournée contre vous par un concurrent ou un acteur malveillant.
Action concrète : Mettez en place des mécanismes de rate limiting sur vos API internes, des systèmes de détection d'anomalies comportementales, et documentez la propriété intellectuelle liée à vos développements IA (brevets, secrets commerciaux, documentation technique).
3. Évaluation des modèles open-source non certifiés
L'un des risques collatéraux de la distillation adverse est la prolifération de modèles dérivés distribués sur des plateformes comme Hugging Face, sans pedigree clair. Une PME qui télécharge un modèle « gratuit et performant » pourrait involontairement utiliser un modèle construit à partir de données volées, l'exposant à des risques juridiques, éthiques et de sécurité.
Action concrète : Établissez une politique interne de validation des modèles open-source avant déploiement, incluant une vérification de leur provenance et de leur licence.
Former vos équipes : le maillon humain de la sécurité IA
La réponse d'OpenAI à cette campagne a été technique — renforcement des défenses, détection des patterns suspects, révocation des accès. Mais dans les entreprises, la première ligne de défense reste humaine.
Trop souvent, les collaborateurs qui utilisent des outils IA au quotidien n'ont pas conscience des enjeux de propriété intellectuelle, de sécurité des données ou de conformité réglementaire associés. Un développeur qui copie des outputs de GPT-4 dans un dataset d'entraînement interne peut exposer son entreprise à un litige sans même le savoir. Un acheteur qui teste plusieurs modèles IA sur des données sensibles clients peut violer le RGPD.
La formation des équipes doit donc couvrir trois dimensions :
- Literacy IA & sécurité : comprendre comment fonctionnent les modèles, quelles données ils collectent, quels risques ils comportent
- Conformité et éthique : savoir lire une CGU, identifier les usages interdits, appliquer les principes du RGPD aux projets IA
- Veille et résilience : être capable de détecter des comportements anormaux, signaler des incidents, adapter les pratiques à l'évolution rapide de l'écosystème
Ce n'est pas une formation de deux heures. C'est un parcours structuré, ancré dans les réalités métier de chaque organisation.
Passez à l'action avec Ikasia
L'affaire de distillation adverse révélée par OpenAI est un signal d'alarme clair : l'IA n'est plus seulement un levier de performance, c'est aussi un nouveau périmètre de risque à maîtriser.
Chez Ikasia (ikasia.ai), nous accompagnons les entreprises françaises dans leur montée en compétences IA avec une approche pragmatique et ancrée dans les enjeux réels : conformité, sécurité, gouvernance, et transformation des usages métier.
Que vous soyez en train de déployer vos premiers outils IA ou de structurer une stratégie IA à l'échelle de votre organisation, nos experts sont là pour vous aider à avancer vite, sans prendre de risques inutiles.
Contactez-nous sur ikasia.ai pour un premier échange diagnostic — gratuit et sans engagement. Parce que la meilleure défense contre les risques IA, c'est la connaissance.
Tags
Formations associées
Articles similaires
GPT-5 et les comportements imprévisibles : ce que l'affaire des 'Goblins' révèle sur les risques IA en entreprise
Lire
OpenAI Safety Fellowship : Ce que la sécurité de l'IA signifie concrètement pour les entreprises françaises
Lire
Agents IA en entreprise : comment surveiller leurs comportements pour éviter les dérives silencieuses
LireEnvie d'aller plus loin ?
Ikasia propose des formations IA conçues pour les professionnels. De la stratégie aux ateliers techniques pratiques.